
آپدیت امنیتی سپتامبر ۲۰۲۶
بر اساس اطلاعات مربوط به موج فعلی انتشار، تعدادی از مدلهای شیائومی، ردمی و پوکو در این مرحله قرار گرفتهاند. با این حال، انتشار آپدیت برای همه مناطق همزمان نیست و نوع رام دستگاه میتواند زمان دریافت OTA را تغییر دهد.
| مدل | منطقه | نسخه HyperOS 4 |
|---|---|---|
| Xiaomi 15 | Global | OS4.0.0.7.XOCMIXM |
| Xiaomi 15 | EEA | OS4.0.0.9.XOCEUXM |
| Xiaomi 15 Ultra | Global | OS4.0.0.6.XOAMIXM |
| Xiaomi 15 Ultra | EEA | OS4.0.0.6.XOAEUXM |
| Xiaomi 17T | EEA | OS4.0.0.7.XPTEUXM |
| Xiaomi 17T Pro | EEA | OS4.0.0.6.XPSEUXM |
| Xiaomi MIX FLIP 2 | چین | OS4.0.0.10.XOHCNXM |
| Xiaomi Pad 7S Pro 12.5 | چین | OS4.0.0.11.XOTCNXM |
نسخههای مربوط به Xiaomi 15، Xiaomi 15 Ultra، Xiaomi 17T و Xiaomi 17T Pro در موج دوم انتشار جهانی HyperOS 4 برای کاربران واجد شرایط برنامه بتا قرار گرفتهاند. این نسخهها مبتنی بر Android 17 هستند و انتشار آنها بهصورت تدریجی انجام میشود.
سری Redmi
- REDMI K80 — چین:
OS4.0.0.8.XOKCNXM - REDMI K80 Pro — چین:
OS4.0.0.8.XOMCNXM - REDMI K100 Pro Max — چین:
OS4.0.0.8.XGNCNXM
سری POCO
- POCO F7 Pro — چین:
OS4.0.0.8.XOKCNXM - POCO F7 Ultra — چین:
OS4.0.0.8.XOMCNXM - POCO F9 Ultra — چین:
OS4.0.0.8.XGNCNXM
یک نکته مهم برای کاربران ایرانی این است که داشتن نام یک مدل در فهرست انتشار به معنی دریافت فوری آپدیت در ایران نیست. شیائومی آپدیتها را بر اساس منطقه و رام دستگاه بهصورت مرحلهای منتشر میکند؛ بنابراین ممکن است یک نسخه برای Global یا EEA منتشر شده باشد اما همان نسخه هنوز روی گوشی با رام منطقهای دیگر در دسترس نباشد.
پچ امنیتی سپتامبر ۲۰۲۶ اندروید چه چیزهایی را اصلاح میکند؟
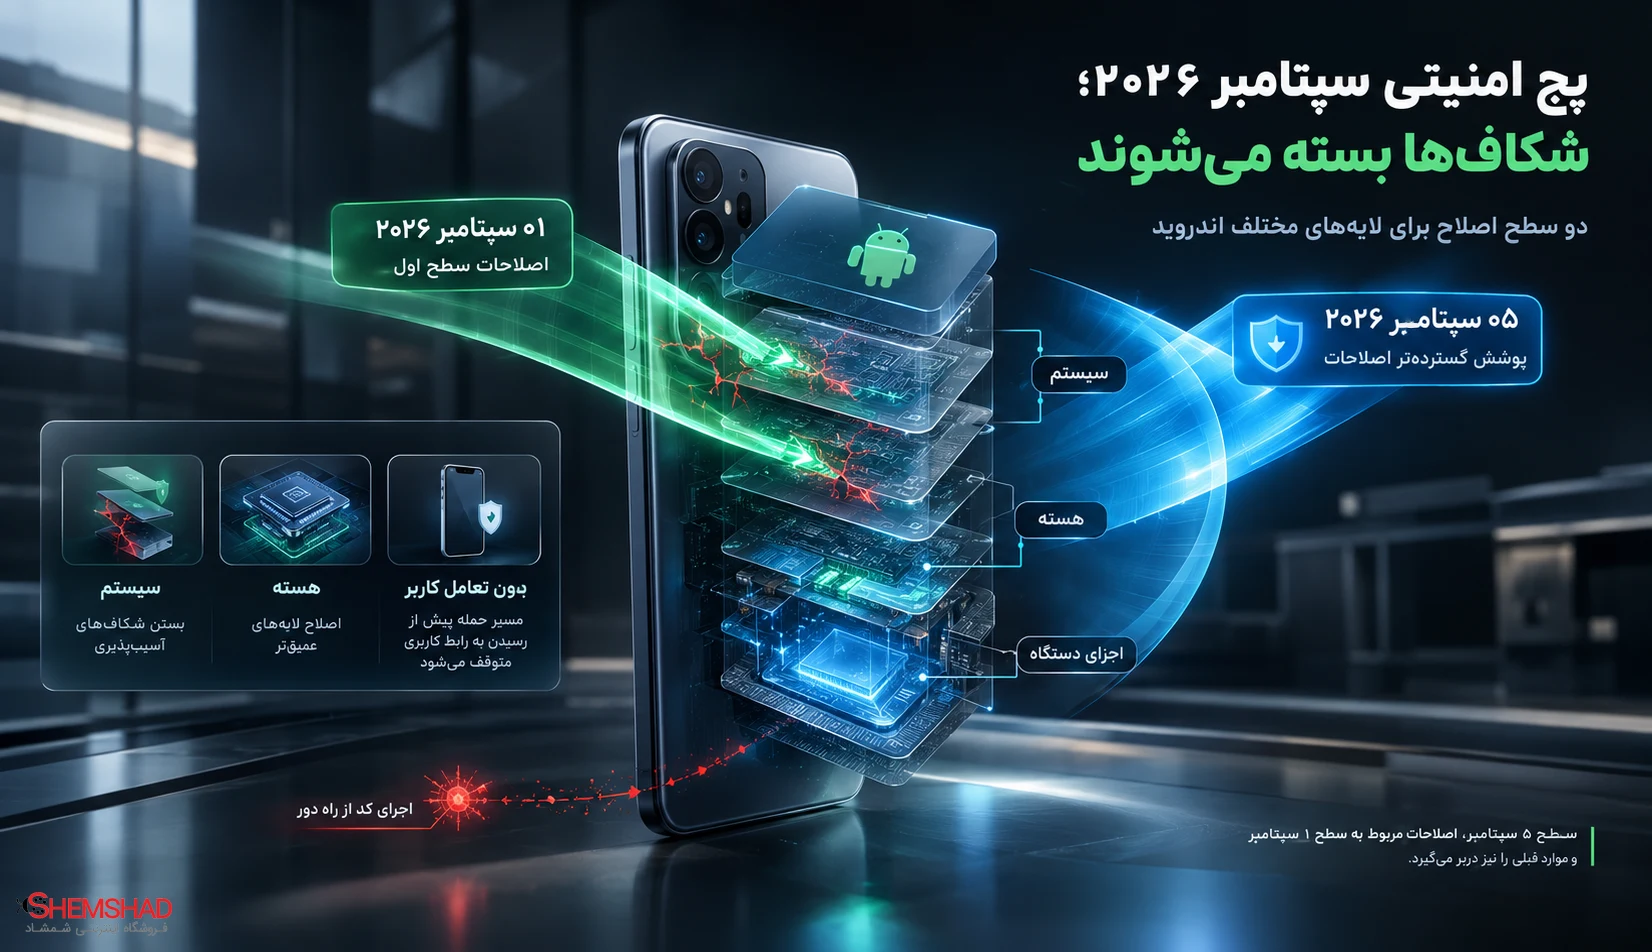
گوگل در بولتن رسمی امنیتی سپتامبر ۲۰۲۶ اعلام کرده که این ماه تعداد قابلتوجهی از آسیبپذیریها در بخشهای مختلف اندروید اصلاح شدهاند. حتی شدیدترین آسیبپذیریهای این دوره در بخش System میتوانند به اجرای کد از راه دور بدون نیاز به مجوزهای اضافی یا تعامل کاربر منجر شوند.
برای این ماه دو سطح پچ امنیتی 2026-09-01 و 2026-09-05 تعریف شده است. دستگاههایی که سطح امنیتی ۵ سپتامبر یا جدیدتر را دریافت میکنند، باید اصلاحات مربوط به این بولتن و بولتنهای قبلی را نیز دربر داشته باشند.
آسیبپذیریهای خطرناک RCE در بخش System
یکی از مهمترین بخشهای این آپدیت مربوط به آسیبپذیریهای Remote Code Execution یا RCE است.
در بخش System چندین آسیبپذیری با سطح خطر Critical ثبت شدهاند که از جمله آنها میتوان به موارد زیر اشاره کرد:
CVE-2026-28604CVE-2026-28618CVE-2026-28639CVE-2026-28662CVE-2026-49882CVE-2026-49884CVE-2026-49919CVE-2026-49921
نکته مهم اینجاست که بولتن رسمی اندروید برای این گروه اعلام میکند بهرهبرداری از آسیبپذیریها میتواند بدون نیاز به تعامل کاربر و بدون داشتن مجوز اجرایی اضافی انجام شود.
این موضوع دلیل مهمی است که چرا پچهای امنیتی صرفاً بهروزرسانیهای فرعی و کماهمیت محسوب نمیشوند.
افزایش سطح دسترسی؛ بخش دیگری که اصلاح شده است
گروه دیگری از مشکلات این ماه به Elevation of Privilege یا EoP مربوط میشود؛ یعنی آسیبپذیریهایی که میتوانند در شرایط مشخص به افزایش غیرمجاز سطح دسترسی منجر شوند.
برای نمونه، گوگل آسیبپذیریهای CVE-2026-28666 و CVE-2026-55273 را در بخش Framework با سطح خطر Critical فهرست کرده است. در بخش System نیز چندین آسیبپذیری EoP با سطح خطر Critical و High اصلاح شدهاند.
در نتیجه، پچ سپتامبر فقط روی یک بخش خاص از سیستمعامل متمرکز نیست و لایههای مختلف Android Framework و System را پوشش میدهد.
کرنل لینوکس و pKVM هم در فهرست اصلاحات هستند
بخش دیگری از بولتن سپتامبر به Linux Kernel اختصاص دارد.
در این قسمت، آسیبپذیریهایی با سطح خطر Critical در زیرسیستمهایی مانند NFC و Protected Kernel-Based Virtual Machine (pKVM) اصلاح شدهاند. از جمله شناسههای ثبتشده میتوان به CVE-2026-31629، CVE-2026-58846 و CVE-2026-58848 اشاره کرد.
همچنین یک آسیبپذیری Critical با شناسه CVE-2026-52993 در بخش Kernel Components و مربوط به Transparent Inter-Process Communication ثبت شده که میتواند به اجرای کد از راه دور منجر شود.
Google Play System هم بخشی از این اصلاحات را دریافت میکند
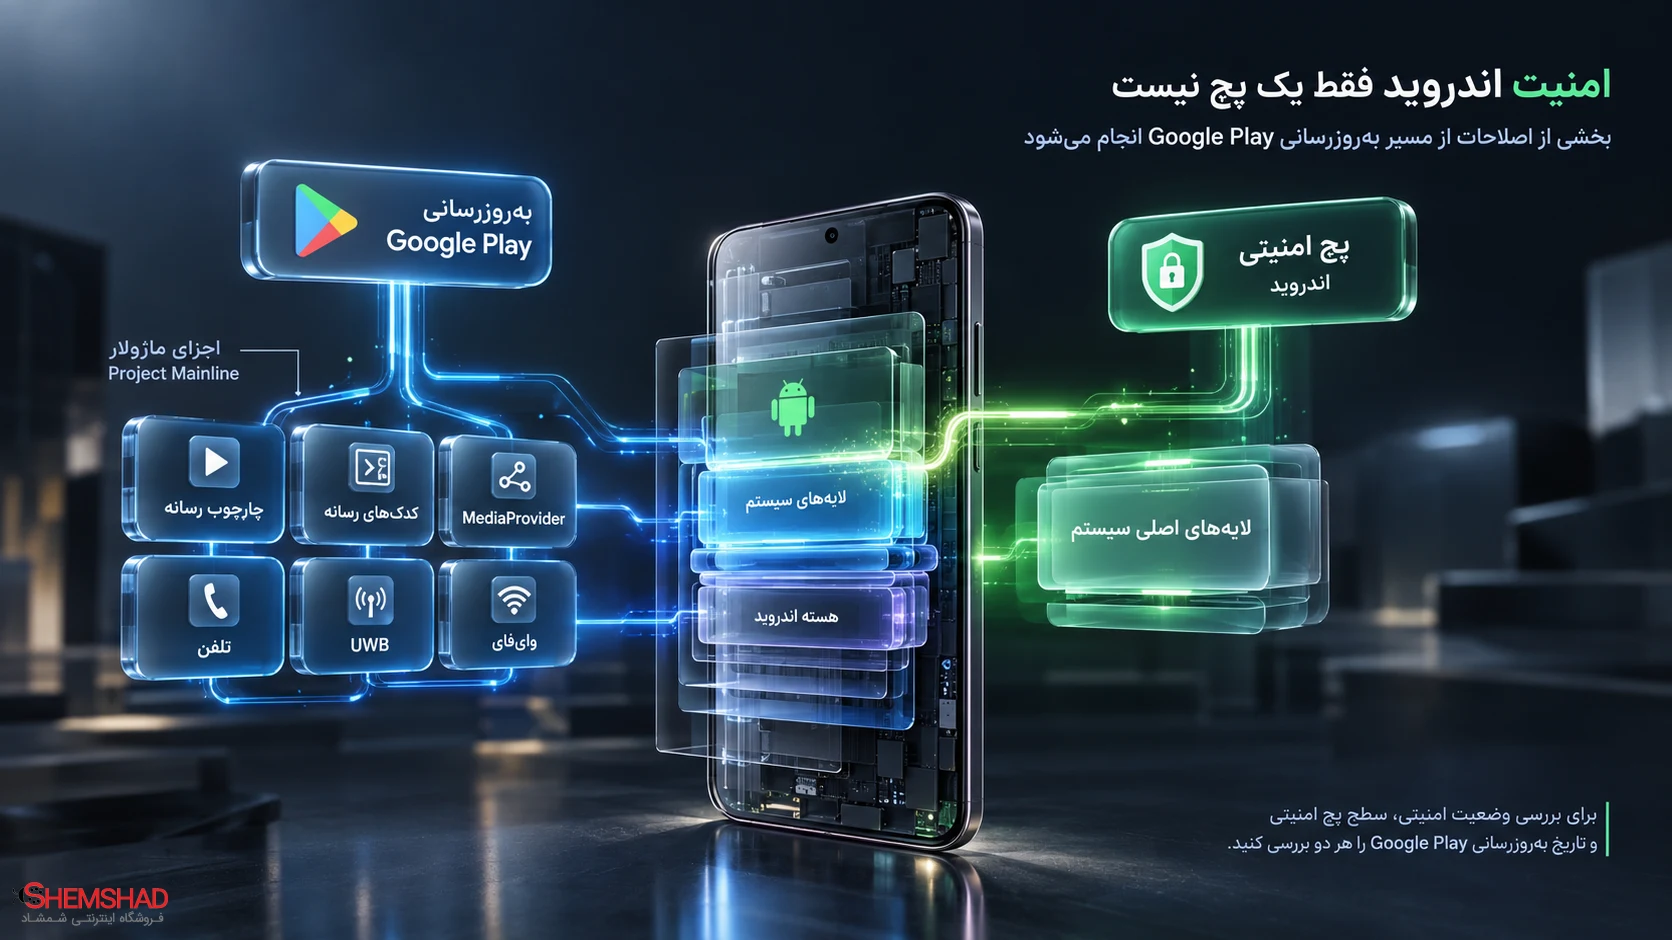
همه اصلاحات امنیتی الزاماً در قالب یک بسته فریمور کامل ارائه نمیشوند. بخشی از آسیبپذیریهای سپتامبر در Project Mainline قرار دارند و از طریق Google Play System Updates قابل اصلاح هستند.
در بولتن رسمی گوگل، بخشهایی مانند:
- Media Framework
- Media Codecs
- MediaProvider
- Telephonycore
- UWB
- Wi-Fi
- ART
در فهرست اجزای دریافتکننده اصلاحات قرار گرفتهاند.
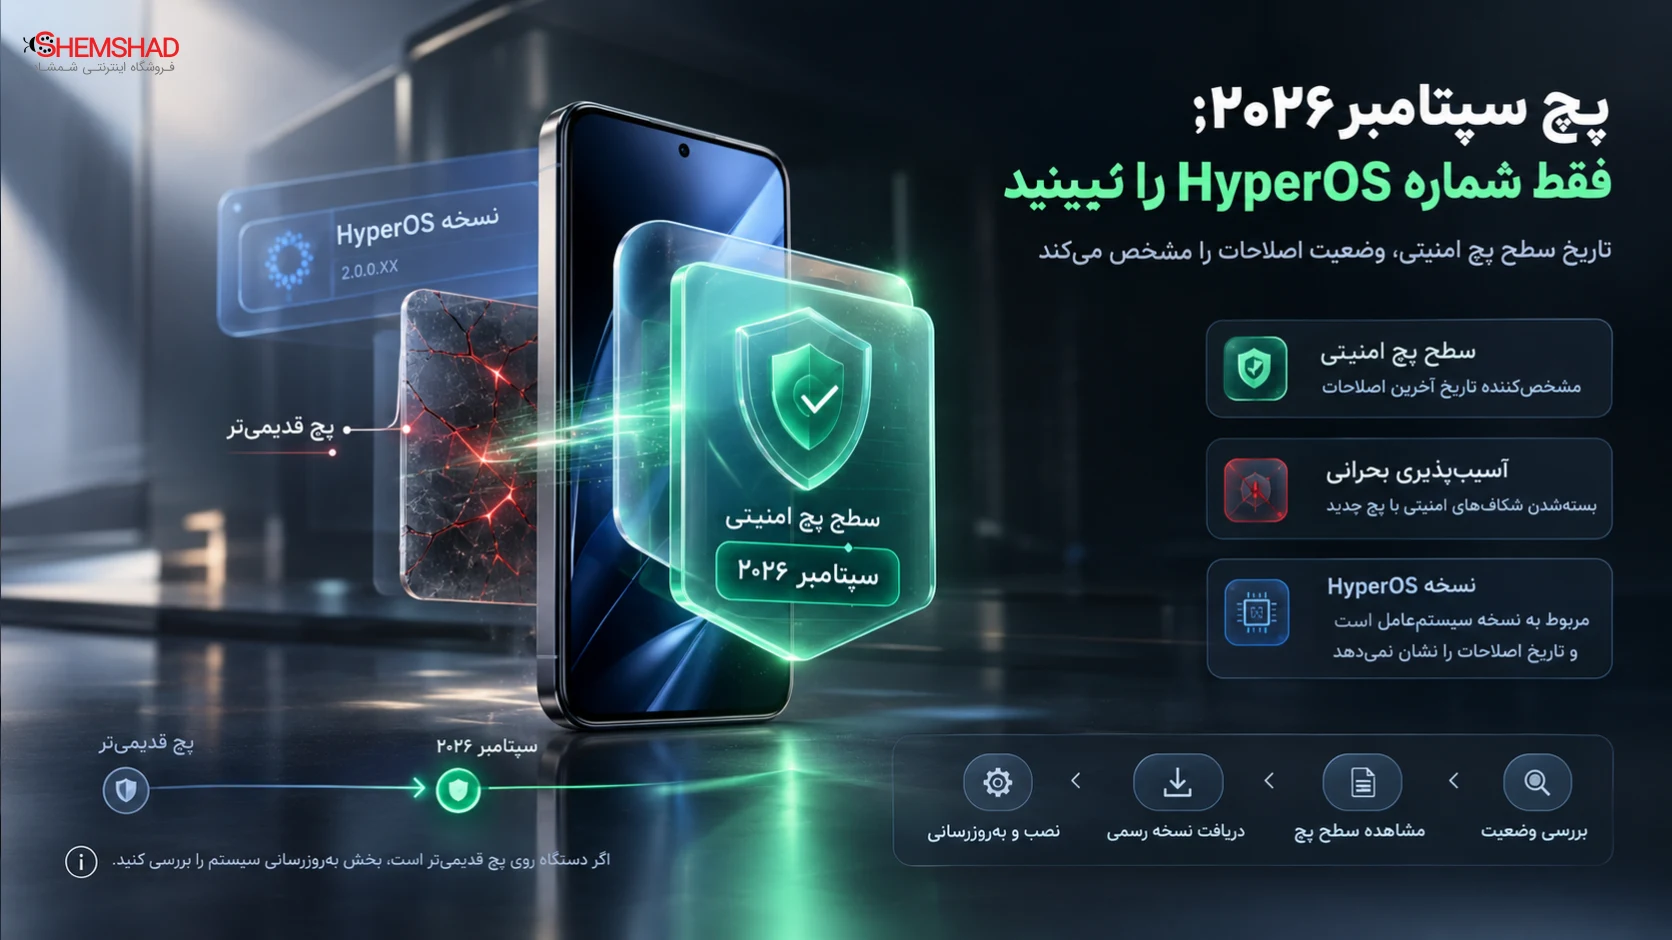
بنابراین هنگام بررسی وضعیت امنیتی گوشی، تنها نسخه HyperOS را نگاه نکنید؛ Security Patch Level و Google Play System Update نیز اهمیت دارند.
آسیبپذیری GPUهای ARM Mali نیز برطرف شده است
پچ سپتامبر تنها به هسته و نرمافزارهای اصلی اندروید محدود نمیشود.
در بخش مربوط به Arm، چندین آسیبپذیری با سطح خطر High برای Mali GPU ثبت شدهاند؛ از جمله:
CVE-2026-0001CVE-2026-5729CVE-2026-7476CVE-2026-7477CVE-2026-12285CVE-2026-12387
این اصلاحات برای دستگاههایی که از اجزای سختافزاری و نرمافزاری تحت تأثیر استفاده میکنند اهمیت دارند.
چرا HyperOS 4 با پچ سپتامبر اهمیت بیشتری پیدا کرده است؟
در نسخههای فعلی HyperOS 4، بخش مهمی از انتشار مربوط به دستگاههایی است که به Android 17 منتقل میشوند. برای مثال، نسخههای جدید Xiaomi 15، Xiaomi 15 Ultra و Xiaomi 17T در موج دوم انتشار Global و EEA بر پایه Android 17 عرضه شدهاند.
البته نباید هر آپدیت HyperOS 4 را بهصورت خودکار معادل «پچ سپتامبر» در نظر گرفت. نسخه نرمافزار، منطقه، وضعیت Beta یا Stable و سطح Security Patch دستگاه باید جداگانه بررسی شود.
این موضوع برای کاربران ایرانی اهمیت بیشتری دارد؛ چون ممکن است در سایتها یا کانالهای مختلف نسخهای از HyperOS 4 را ببینید، اما آن نسخه الزاماً همان نسخهای نباشد که برای رام گوشی شما منتشر شده است.
چطور بفهمیم گوشی شیائومی ما آپدیت امنیتی جدید را دریافت کرده؟
سادهترین راه، بررسی بخش بهروزرسانی سیستم گوشی است.
در گوشیهای شیائومی میتوانید وارد مسیر زیر شوید:
Settings > About Phone > System Update
سپس نسخه موجود را بررسی کنید.
در کنار شماره نسخه HyperOS، بهتر است Security Update یا Android Security Update را هم بررسی کنید. طبق بولتن رسمی گوگل، سطح پچ 2026-09-01 یا جدیدتر، اصلاحات مربوط به سطح امنیتی اول سپتامبر را پوشش میدهد و سطح 2026-09-05 یا جدیدتر مجموعه کاملتری از اصلاحات این ماه را دربر میگیرد.
اگر هنوز آپدیت برای گوشی شما نمایش داده نمیشود، لزوماً به معنی حذف شدن مدل از چرخه انتشار نیست؛ توزیع OTA مرحلهای است و منطقه دستگاه نیز در زمانبندی نقش دارد.
آیا نصب آپدیت امنیتی سپتامبر ۲۰۲۶ ضروری است؟
از نظر امنیتی، این آپدیت شامل اصلاح آسیبپذیریهایی است که بعضی از آنها در سطح Critical طبقهبندی شدهاند؛ بنابراین در صورت انتشار نسخه رسمی متناسب با منطقه و مدل دستگاه، بهروزرسانی سیستم منطقی است.
مهمتر از همه اینکه نباید صرفاً به شماره HyperOS توجه کرد. سطح Security Patch مشخص میکند دستگاه تا چه تاریخ از اصلاحات امنیتی را دریافت کرده است.
اگر گوشی شما هنوز روی پچ قدیمیتر قرار دارد، بهتر است وضعیت آپدیت آن را از بخش بهروزرسانی سیستم بررسی کنید.
سوالات متداول (FAQ)
جمعبندی
پچ امنیتی سپتامبر ۲۰۲۶ یکی از بهروزرسانیهای قابلتوجه امنیتی اندروید است؛ نه به خاطر تغییرات ظاهری، بلکه به دلیل تعداد و سطح برخی آسیبپذیریهایی که در بخشهای System، Framework، Kernel، Google Play System و اجزای سختافزاری اصلاح شدهاند.
در سمت برند شیائومی نیز انتشار HyperOS 4 در حال گسترش است و مدلهایی مانند Xiaomi 15، Xiaomi 15 Ultra، Xiaomi 17T و Xiaomi 17T Pro در موج جدید Global و EEA قرار گرفتهاند.